Gestisco Matrix con Element e LiveKit sulla mia infrastruttura. I servizi sono usati ogni giorno per messaggi, chiamate audio e video e condivisione dello schermo. Connessioni interne sicure, amministrazione e gestione quotidiana fanno parte dello stesso insieme.
Indice
Una piattaforma, tre responsabilità
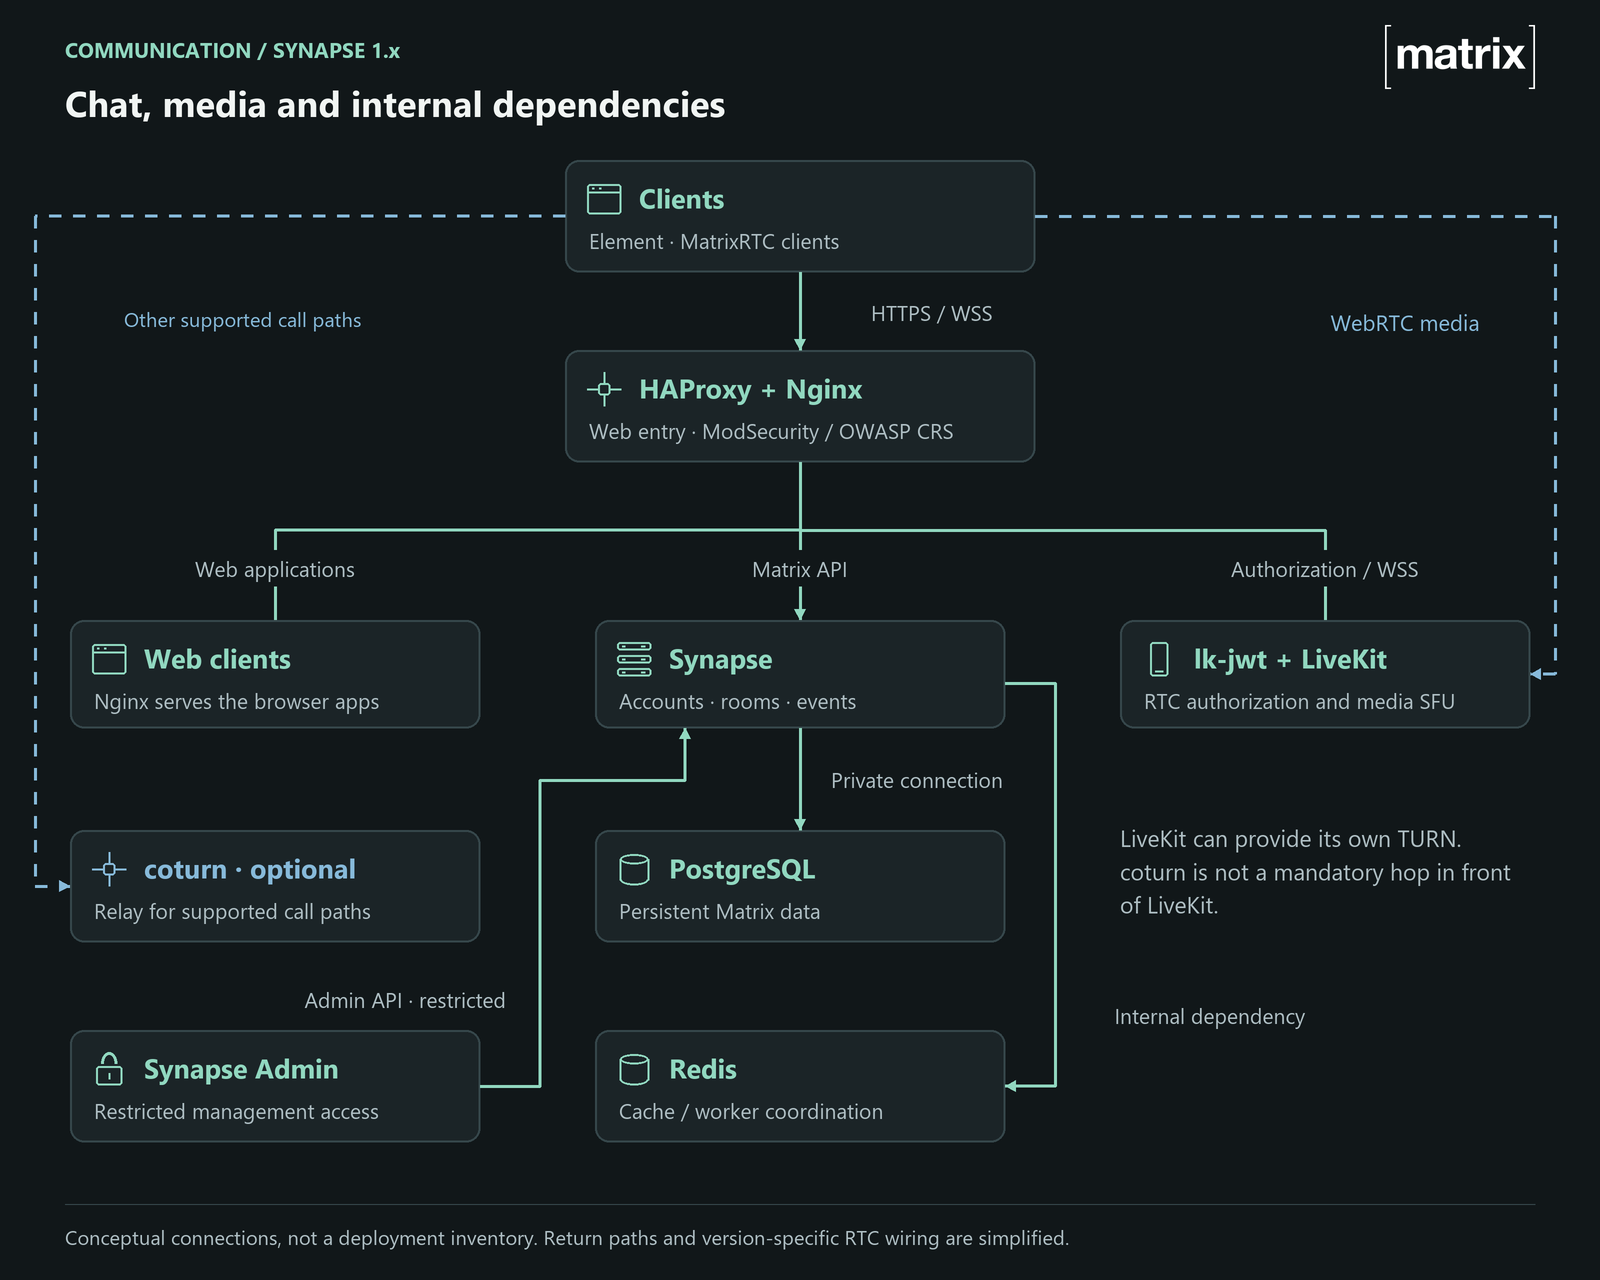
- Chat: Element fornisce l’interfaccia; Synapse gestisce account, stanze ed eventi.
- Chiamate: LiveKit gestisce audio, video e condivisione; lk-jwt fornisce l’autorizzazione necessaria.
- Gestione: Nginx e HAProxy controllano l’accesso web; Synapse Admin serve all’amministrazione.
PostgreSQL conserva i dati persistenti di Synapse. Redis supporta cache e, secondo la modalità, coordinamento tra processi. Entrambi sono dipendenze interne e non richiedono esposizione pubblica.
Le chiamate seguono un percorso distinto
WSS trasporta la segnalazione e WebRTC i media. Audio e video non attraversano quindi il reverse proxy come normali richieste HTTP. LiveKit può usare TURN integrato; coturn supporta altri percorsi compatibili.
Con lk-jwt, integrazione e azioni consentite nelle stanze dipendono da versione e modalità. Un’identità Matrix valida deve ricevere soltanto i permessi multimediali previsti, senza uso illimitato dell’infrastruttura.
Proteggere contenuti e trasporto separatamente
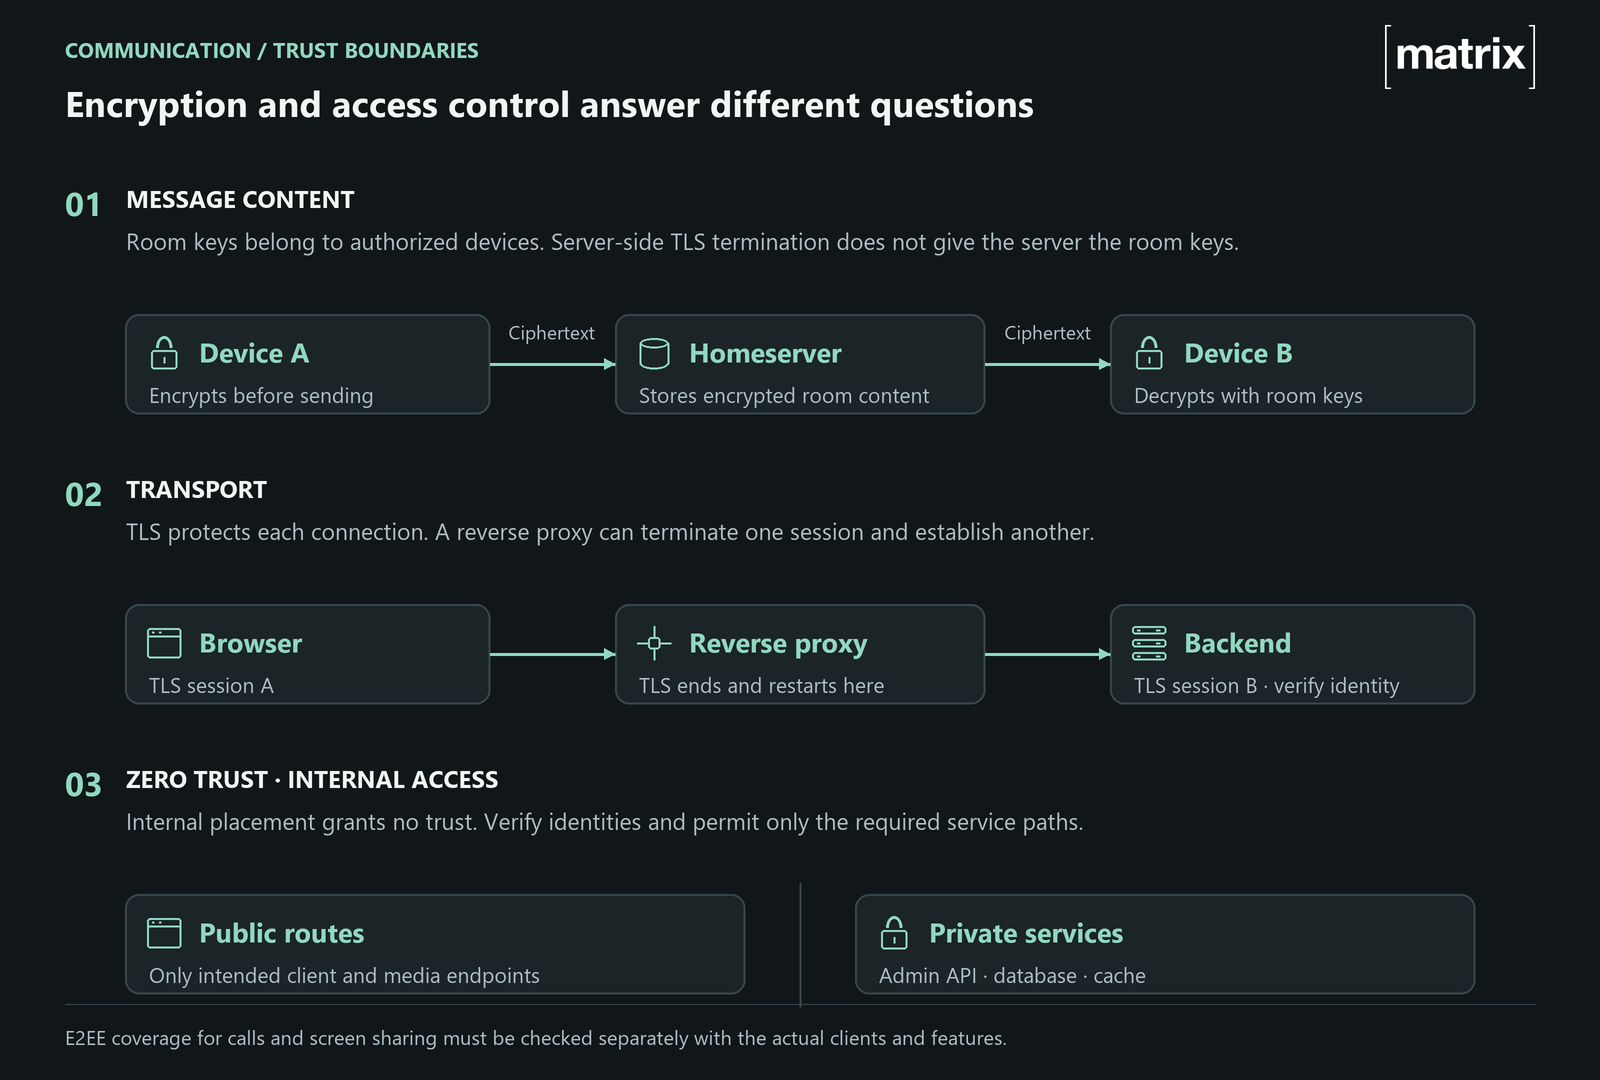
In una stanza Matrix end-to-end l’amministratore del server non può decifrare i testi senza le chiavi della stanza. TLS protegge una connessione che può terminare al proxy. Una nuova connessione TLS al backend richiede una propria verifica d’identità.
Metadati e dispositivi compromessi restano aspetti distinti. Per chiamate e condivisione, E2EE va verificata con i client e le funzioni effettivamente utilizzati.
Zero Trust anche nella rete interna
Tratto la rete interna come una rete esterna potenzialmente non affidabile. Un IP interno non concede permessi. Autorizzo le connessioni esplicitamente, verifico le identità e limito i privilegi. L’hardening continua quindi oltre il reverse proxy pubblico.
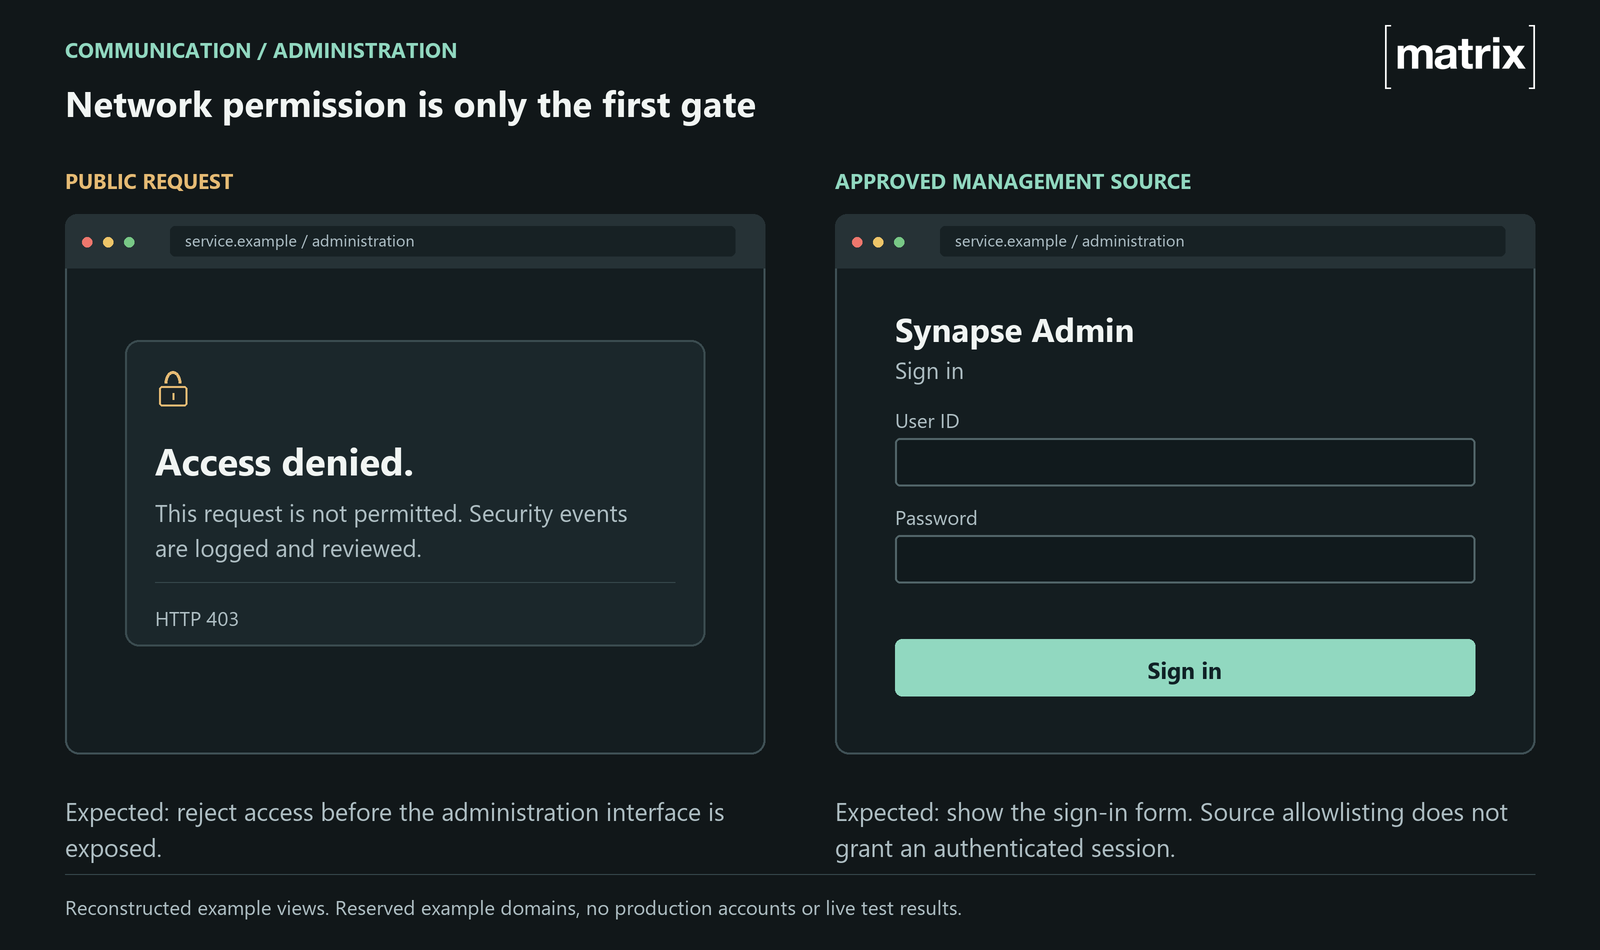
Il progetto ha limitato sia Synapse Admin sia la sua API. Conta il client reale: HAProxy può trasmettere il suo IP in modo affidabile senza ottenere diritti amministrativi. I test iniziali hanno respinto anche header falsificati.
Dietro il proxy, le regole limitano sorgente, destinazione e servizio. Database e cache restano interni; il listener Synapse descritto ascolta su loopback locale. Fra host, cifratura e validazione dei certificati sono esplicite. Il permesso di rete non sostituisce il login applicativo.
Adattare l’hardening all’applicazione
All’ingresso web pubblico uso anche ModSecurity con OWASP Core Rule Set per controllare le richieste HTTP e riconoscere attacchi comuni. Le eccezioni devono essere mirate per rotta, mantenendo funzionanti login, sincronizzazione e upload. I media WebRTC restano fuori da questa ispezione HTTP.
- Limitare login e richieste per endpoint, usando codici HTTP appropriati come 403 o 429 per i rifiuti.
- Considerare WebSocket e sincronizzazione: timeout globali inadatti non devono interrompere connessioni lunghe legittime.
- Usare filtri Fail2ban personalizzati per riconoscere gli abusi e bloccare il client reale in un punto efficace.
Token e password restano fuori dai log. Gli eventi tecnici centralizzati aiutano a collegare accesso web, Synapse e avvio dei media. Un login riuscito da solo non dimostra una chiamata funzionante.
Provare anche la gestione
| Test controllato | Cosa deve funzionare |
|---|---|
| Chiamata da un’altra rete | Segnalazione, audio, video e TURN quando necessario. |
| Richiesta admin o token non autorizzata | Rifiuto al confine previsto, anche con header IP falsificati. |
| Guasto di un servizio | Valutare separatamente messaggi, login e chiamate in corso. |
| Ripristino | Includere database, media e chiavi necessari, poi provare flussi reali. |
Aggiornamenti, conservazione limitata dei log e backup verificati contano quanto l’installazione. Simulo i guasti virtualmente: utile per testare, senza sostituire sedi fisiche separate. Un’altra istanza Synapse non rende automaticamente database e media altamente disponibili.
Conclusioni
Questi servizi fanno parte della gestione quotidiana. Per me contano chat e chiamate funzionanti, accessi limitati e problemi che si possano diagnosticare e risolvere.
Riferimenti tecnici: Synapse reverse proxy · Matrix E2EE · LiveKit deployment · lk-jwt · Fail2ban · Zero Trust: NIST SP 800-207 · ModSecurity / OWASP CRS