Una plataforma de comunicación autoalojada puede reunir mensajería, llamadas de voz y vídeo, pantalla compartida y streaming. El control de acceso, el diagnóstico y la recuperación también deben formar parte del diseño. Este concepto muestra cómo coordinar esas responsabilidades.
Contenido
Asignar una función clara a cada componente
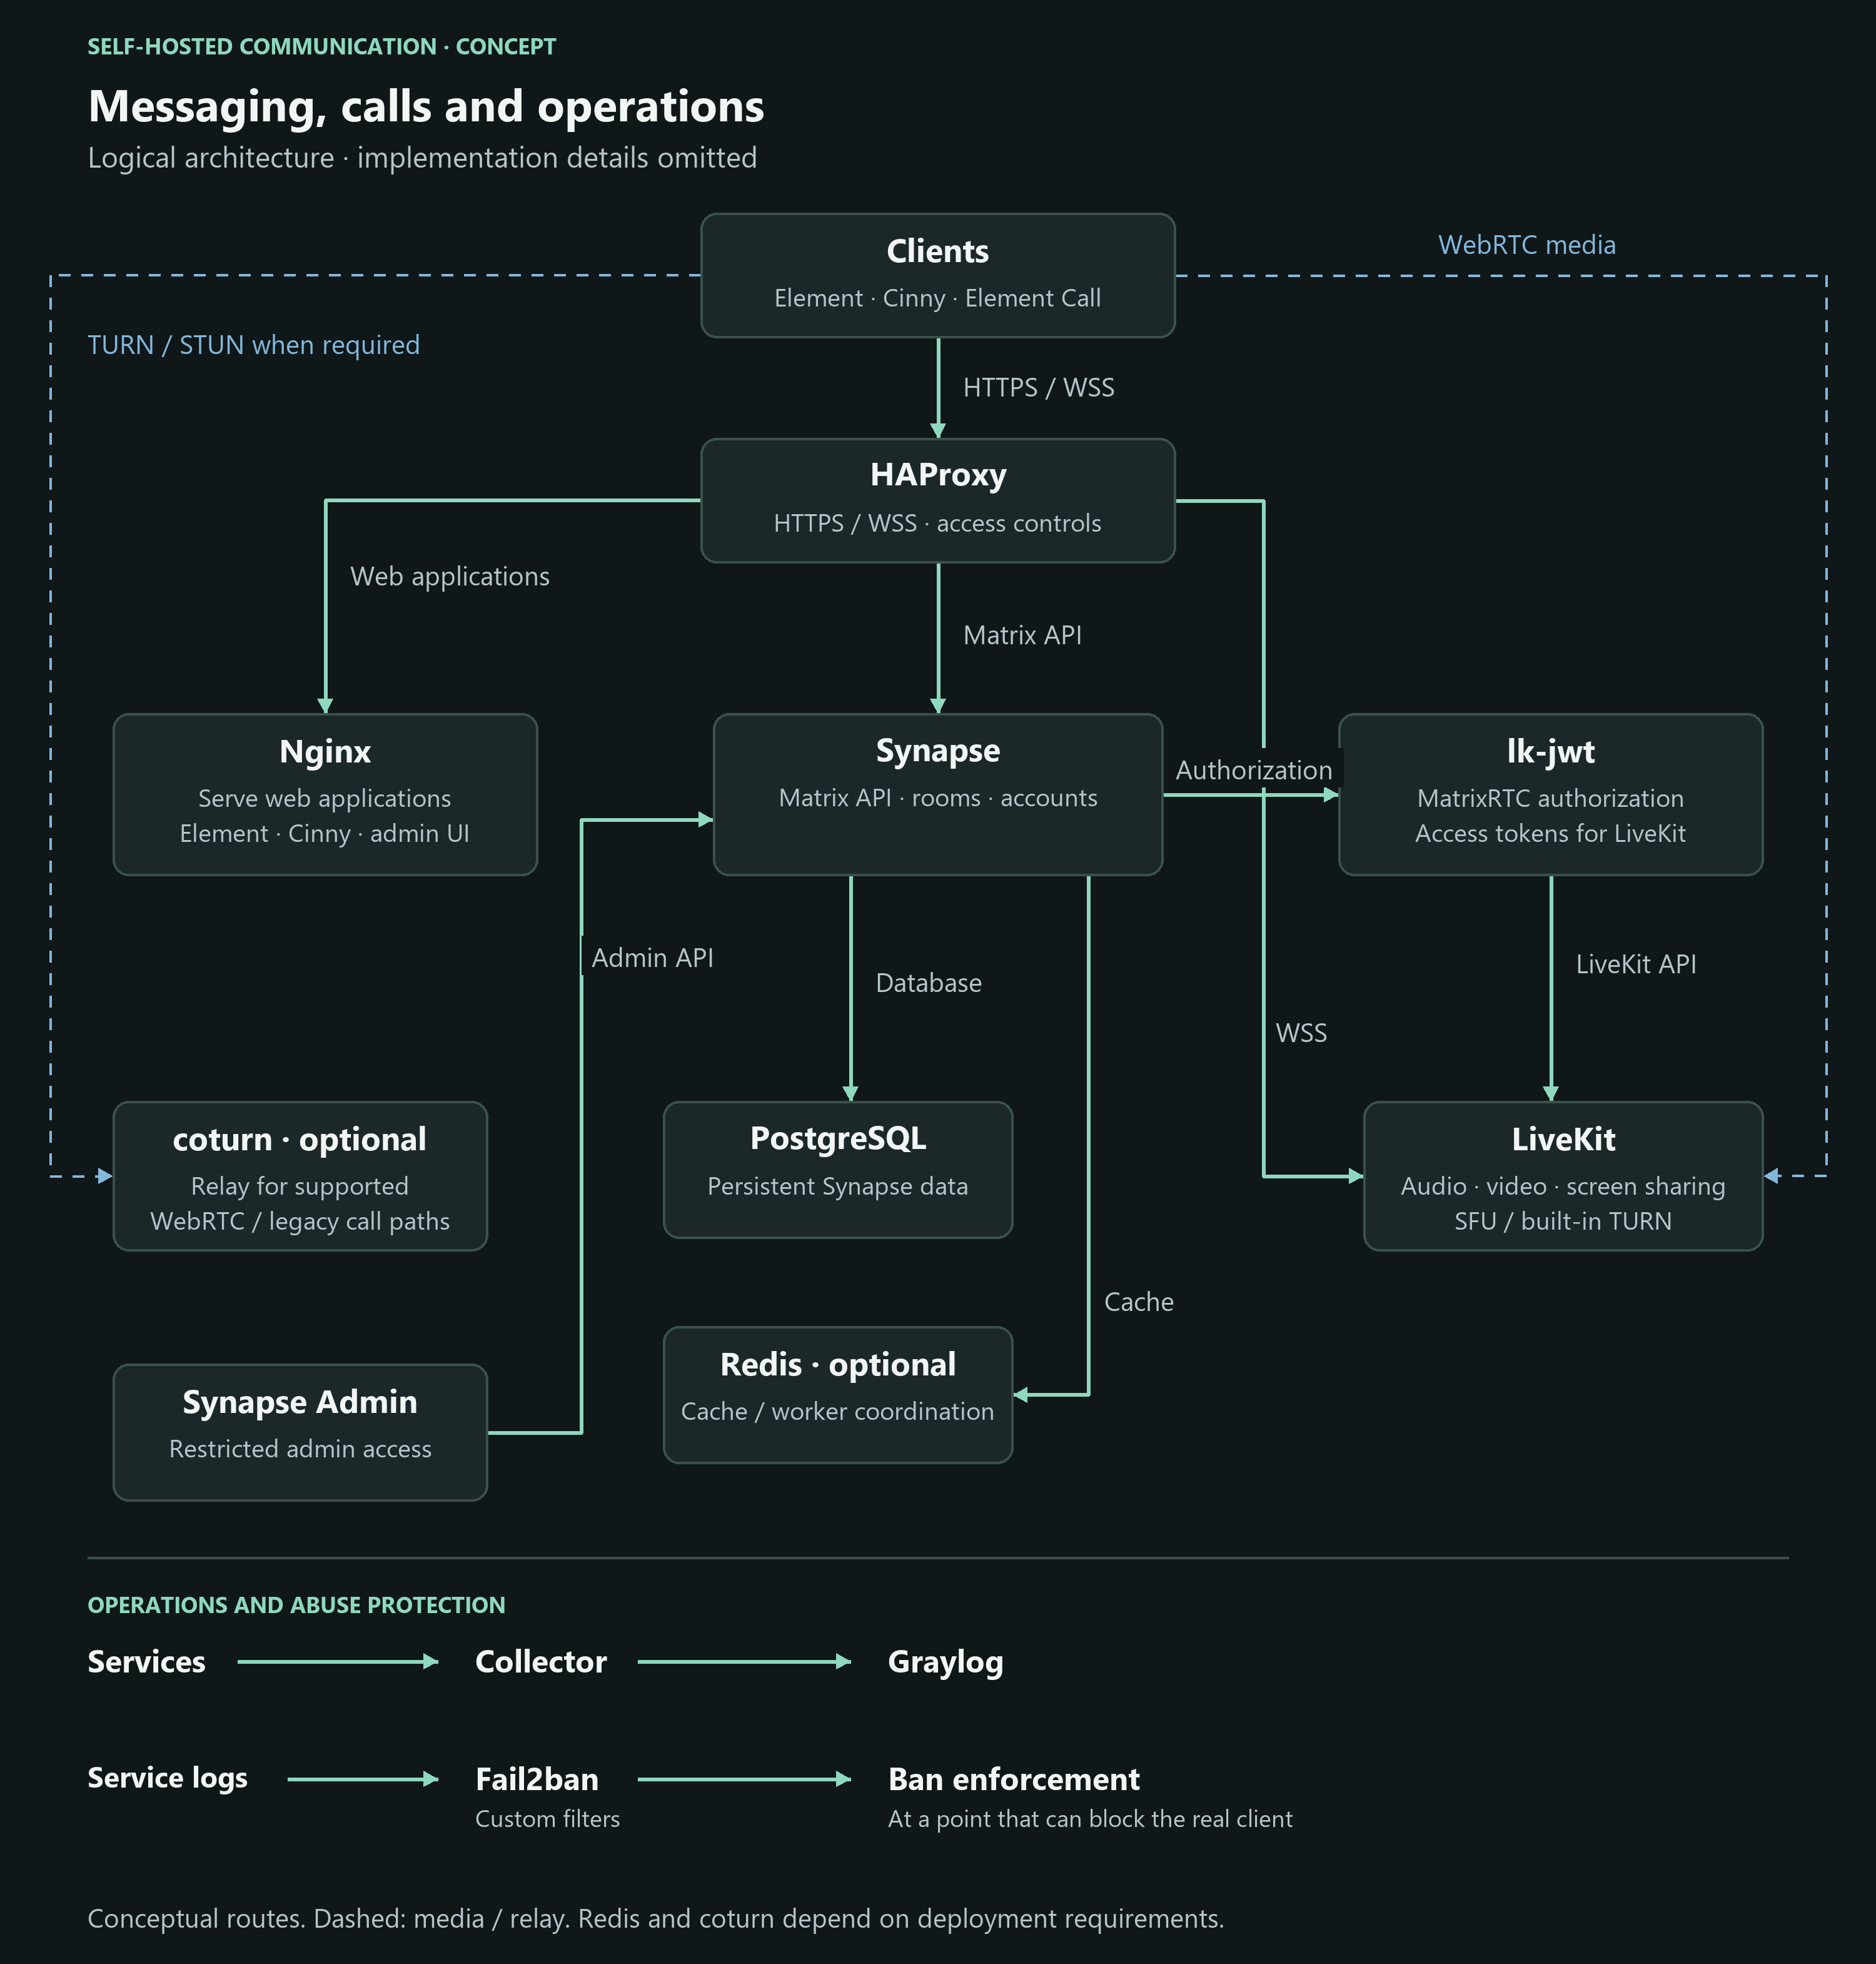
Element y Cinny proporcionan las interfaces Matrix. Nginx puede servir las aplicaciones web. Synapse gestiona cuentas, salas y mensajes; PostgreSQL conserva los datos persistentes. HAProxy controla la entrada HTTP pública y dirige las solicitudes a los servicios previstos.
Cuando hace falta, Redis permite compartir cachés y comunicar los procesos Synapse. Para una instalación pequeña suele bastar un solo proceso Synapse. Cada componente adicional debe responder a una necesidad concreta.
Planificar llamadas y streaming por separado
MatrixRTC añade LiveKit y un servicio de autorización como lk-jwt. Este relaciona la identidad Matrix con el acceso a la sala LiveKit correspondiente y emite tokens de acceso. Según la versión, se integra mediante Synapse o un punto de autorización independiente.
HTTPS y WebSockets transportan la señalización. Audio y vídeo utilizan conexiones WebRTC adicionales. LiveKit incorpora su propio servicio TURN. coturn puede cubrir otras rutas WebRTC compatibles o llamadas antiguas; no es un paso obligatorio antes de LiveKit.
Cifrar el contenido privado
En las salas Matrix con cifrado de extremo a extremo, un administrador del servidor no puede descifrar los mensajes sin las claves de sala correspondientes. Las cuentas, la pertenencia a salas y los metadatos técnicos son aspectos distintos. Para las llamadas hay que comprobar el cifrado de extremo a extremo de los clientes y funciones multimedia utilizados.
TLS, el cifrado de discos, la verificación de dispositivos y la recuperación segura de claves complementan el diseño. Protegen partes diferentes y no se sustituyen entre sí.
Hardening y protección frente a abusos
En la entrada pública conviene aceptar nombres de host conocidos, controlar las cabeceras de IP cliente y establecer límites de solicitudes y tiempos de espera adecuados. Restringir las interfaces y API administrativas a accesos autorizados. Bases de datos y cachés no necesitan acceso público a Internet. En TLS hacia los backends deben validarse la cadena de confianza y la identidad del servidor.
Fail2ban con filtros propios puede detectar errores de autenticación repetidos o patrones de abuso bien definidos en los registros y activar bloqueos temporales. Hay que probar los filtros con registros reales sin datos sensibles y con tráfico legítimo. Detrás de un proxy, obtener la IP real del cliente de una fuente fiable y aplicar el bloqueo donde resulte efectivo; de lo contrario podría bloquearse el propio proxy.
Administración, registros y recuperación
Synapse Admin facilita la administración Matrix. Graylog puede centralizar eventos operativos relevantes mediante un colector. Así se pueden analizar conjuntamente problemas de acceso, autenticación y establecimiento de conexiones multimedia.
Tokens, credenciales y datos personales innecesarios deben quedar fuera de los registros. Limitar acceso y conservación. Actualizaciones, copias de seguridad y restauraciones probadas forman parte de la operación.
Validar el uso cotidiano
Element, Cinny y las funciones de llamada pueden ofrecer una vía hacia una alternativa a Discord. Su idoneidad depende de las funciones necesarias y de la experiencia de la comunidad.
Antes de ponerla a disposición de los usuarios, probar operaciones concretas: ¿llegan los mensajes? ¿Funcionan las llamadas entre redes diferentes? ¿Se pueden recuperar las claves tras cambiar de dispositivo y restaurar los datos desde una copia? Estas comprobaciones permiten evaluar el concepto en la práctica.
Más información: Matrix E2EE · Synapse / Redis · LiveKit / TURN · lk-jwt · Cinny · Fail2ban