Una piattaforma di comunicazione self-hosted può riunire messaggi, chiamate audio e video, condivisione dello schermo e streaming. Anche controllo degli accessi, diagnosi e ripristino devono far parte del progetto. Questo concetto mostra come collegare tali responsabilità.
Indice
Assegnare un ruolo preciso a ogni componente
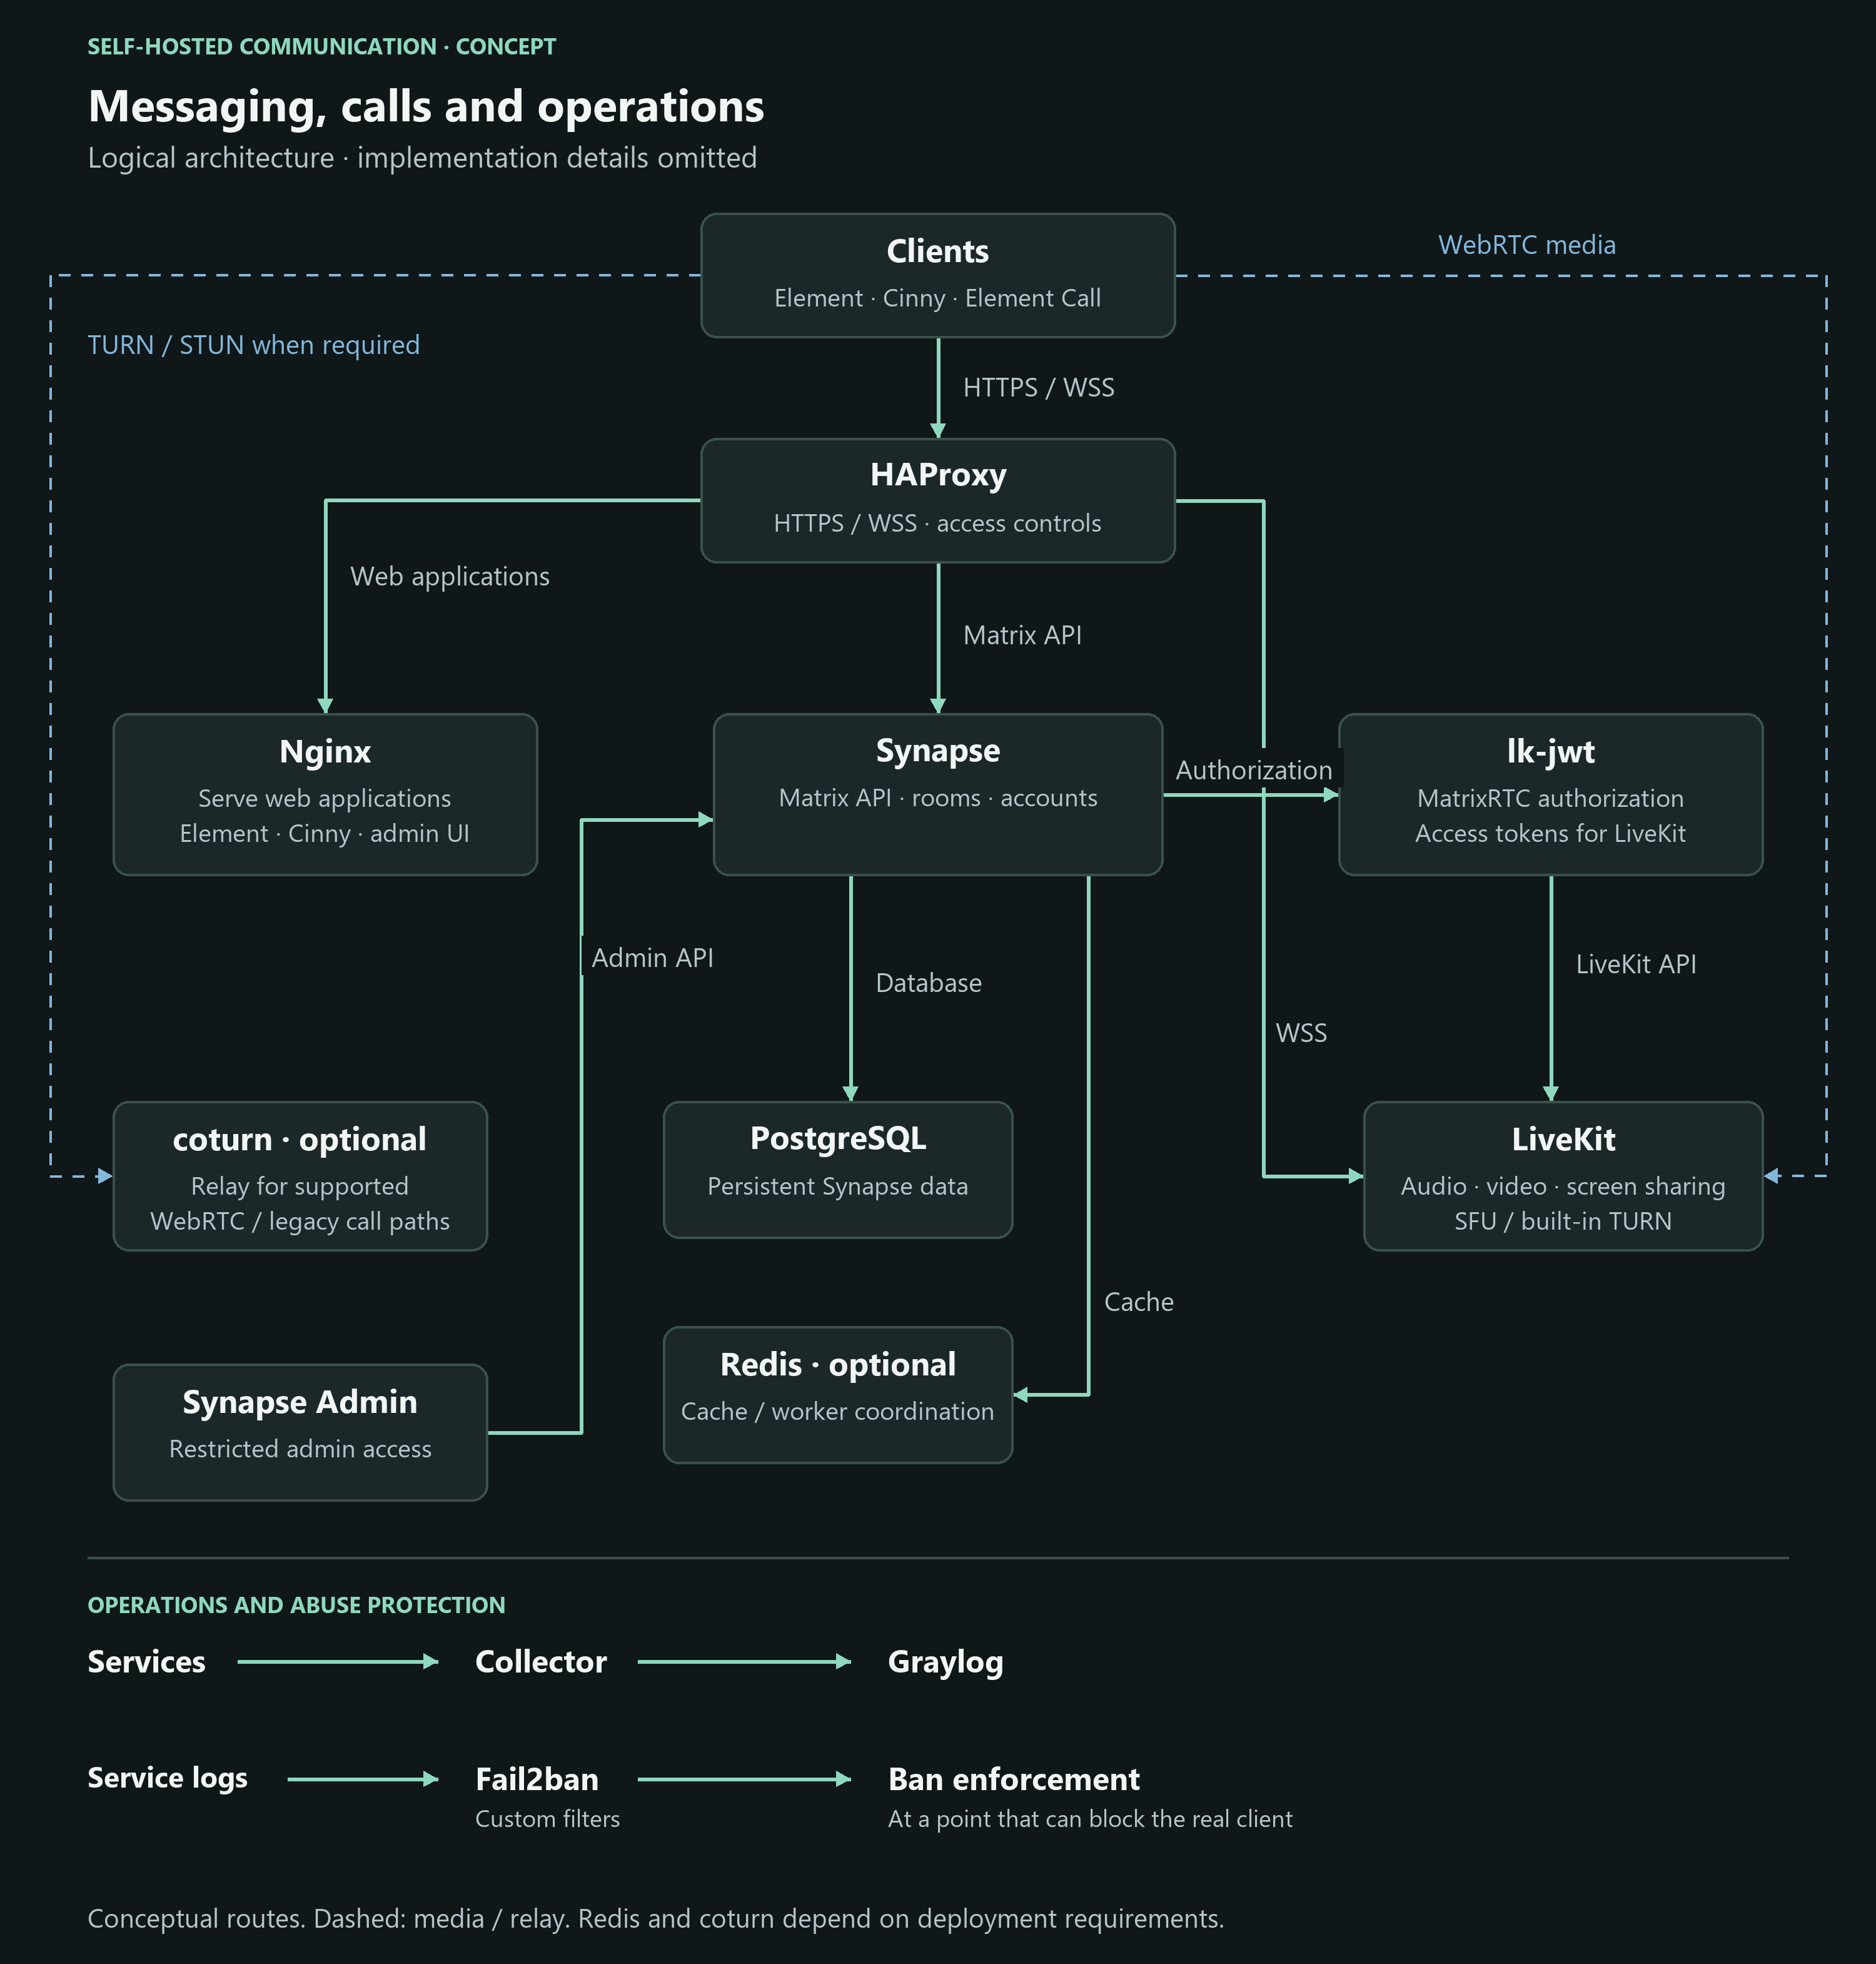
Element e Cinny forniscono le interfacce Matrix. Nginx può distribuire le applicazioni web. Synapse gestisce account, stanze e messaggi; PostgreSQL conserva i dati persistenti. HAProxy controlla l’ingresso HTTP pubblico e instrada le richieste verso i servizi previsti.
Quando necessario, Redis supporta cache condivise e comunicazione fra i processi Synapse. Un singolo processo Synapse è spesso sufficiente per una piccola installazione. Ogni componente aggiuntivo dovrebbe rispondere a un’esigenza concreta.
Pianificare separatamente chiamate e streaming
MatrixRTC aggiunge LiveKit e un servizio di autorizzazione come lk-jwt. Il servizio associa l’identità Matrix al diritto di accesso alla stanza LiveKit corretta ed emette i token di accesso. A seconda della versione, si integra tramite Synapse o un endpoint di autorizzazione separato.
HTTPS e WebSocket trasportano la segnalazione. Audio e video utilizzano ulteriori connessioni WebRTC. LiveKit include un proprio servizio TURN. coturn può servire altri percorsi WebRTC compatibili o le chiamate legacy; non è un passaggio obbligatorio prima di LiveKit.
Cifrare i contenuti privati
Nelle stanze Matrix con cifratura end-to-end, un amministratore del server non può decifrare i messaggi senza le relative chiavi. Account, appartenenza alle stanze e metadati tecnici sono aspetti distinti. Per le chiamate occorre verificare la cifratura end-to-end dei client e delle funzioni multimediali utilizzati.
TLS, cifratura dei dischi, verifica dei dispositivi e recupero sicuro delle chiavi completano il progetto. Proteggono parti diverse del sistema e non si sostituiscono a vicenda.
Hardening e protezione dagli abusi
All’ingresso pubblico sono utili nomi host noti, header dell’IP client controllati e limiti di richieste e timeout adatti all’applicazione. Riservare interfacce e API amministrative agli accessi autorizzati. Database e cache non richiedono accesso Internet pubblico. Per TLS verso i backend, verificare catena di fiducia e identità del server.
Fail2ban con filtri personalizzati può rilevare nei log errori di autenticazione ripetuti o schemi di abuso ben definiti e attivare blocchi temporanei. I filtri vanno provati su log reali ripuliti dai dati sensibili e su traffico legittimo. Dietro un proxy, ricavare il vero IP client da una fonte attendibile e applicare il blocco in un punto efficace; altrimenti si rischia di bloccare il proxy stesso.
Amministrazione, log e ripristino
Synapse Admin supporta l’amministrazione Matrix. Graylog può raccogliere gli eventi operativi pertinenti attraverso un collector. Questo permette di analizzare insieme problemi di accesso, autenticazione e avvio delle connessioni multimediali.
Token, credenziali e dati personali non necessari non devono finire nei log. Accesso e conservazione vanno limitati. Aggiornamenti, backup e ripristini verificati fanno parte della gestione.
Verificare l’uso quotidiano
Element, Cinny e le funzioni di chiamata possono offrire una prospettiva come alternativa a Discord. L’adeguatezza dipende dalle funzioni richieste e dall’esperienza della community.
Prima del rilascio, provare operazioni concrete: arrivano i messaggi? Le chiamate funzionano tra reti diverse? Si possono recuperare le chiavi dopo un cambio di dispositivo e ripristinare i dati dal backup? Questi controlli rendono il progetto verificabile nella pratica.
Approfondimenti: Matrix E2EE · Synapse / Redis · LiveKit / TURN · lk-jwt · Cinny · Fail2ban