Une plateforme de communication auto-hébergée peut réunir messagerie, appels audio et vidéo, partage d’écran et streaming. Le contrôle des accès, le diagnostic et la restauration doivent aussi faire partie de sa conception. Ce concept montre comment articuler ces responsabilités.
Sommaire
Attribuer un rôle précis à chaque composant
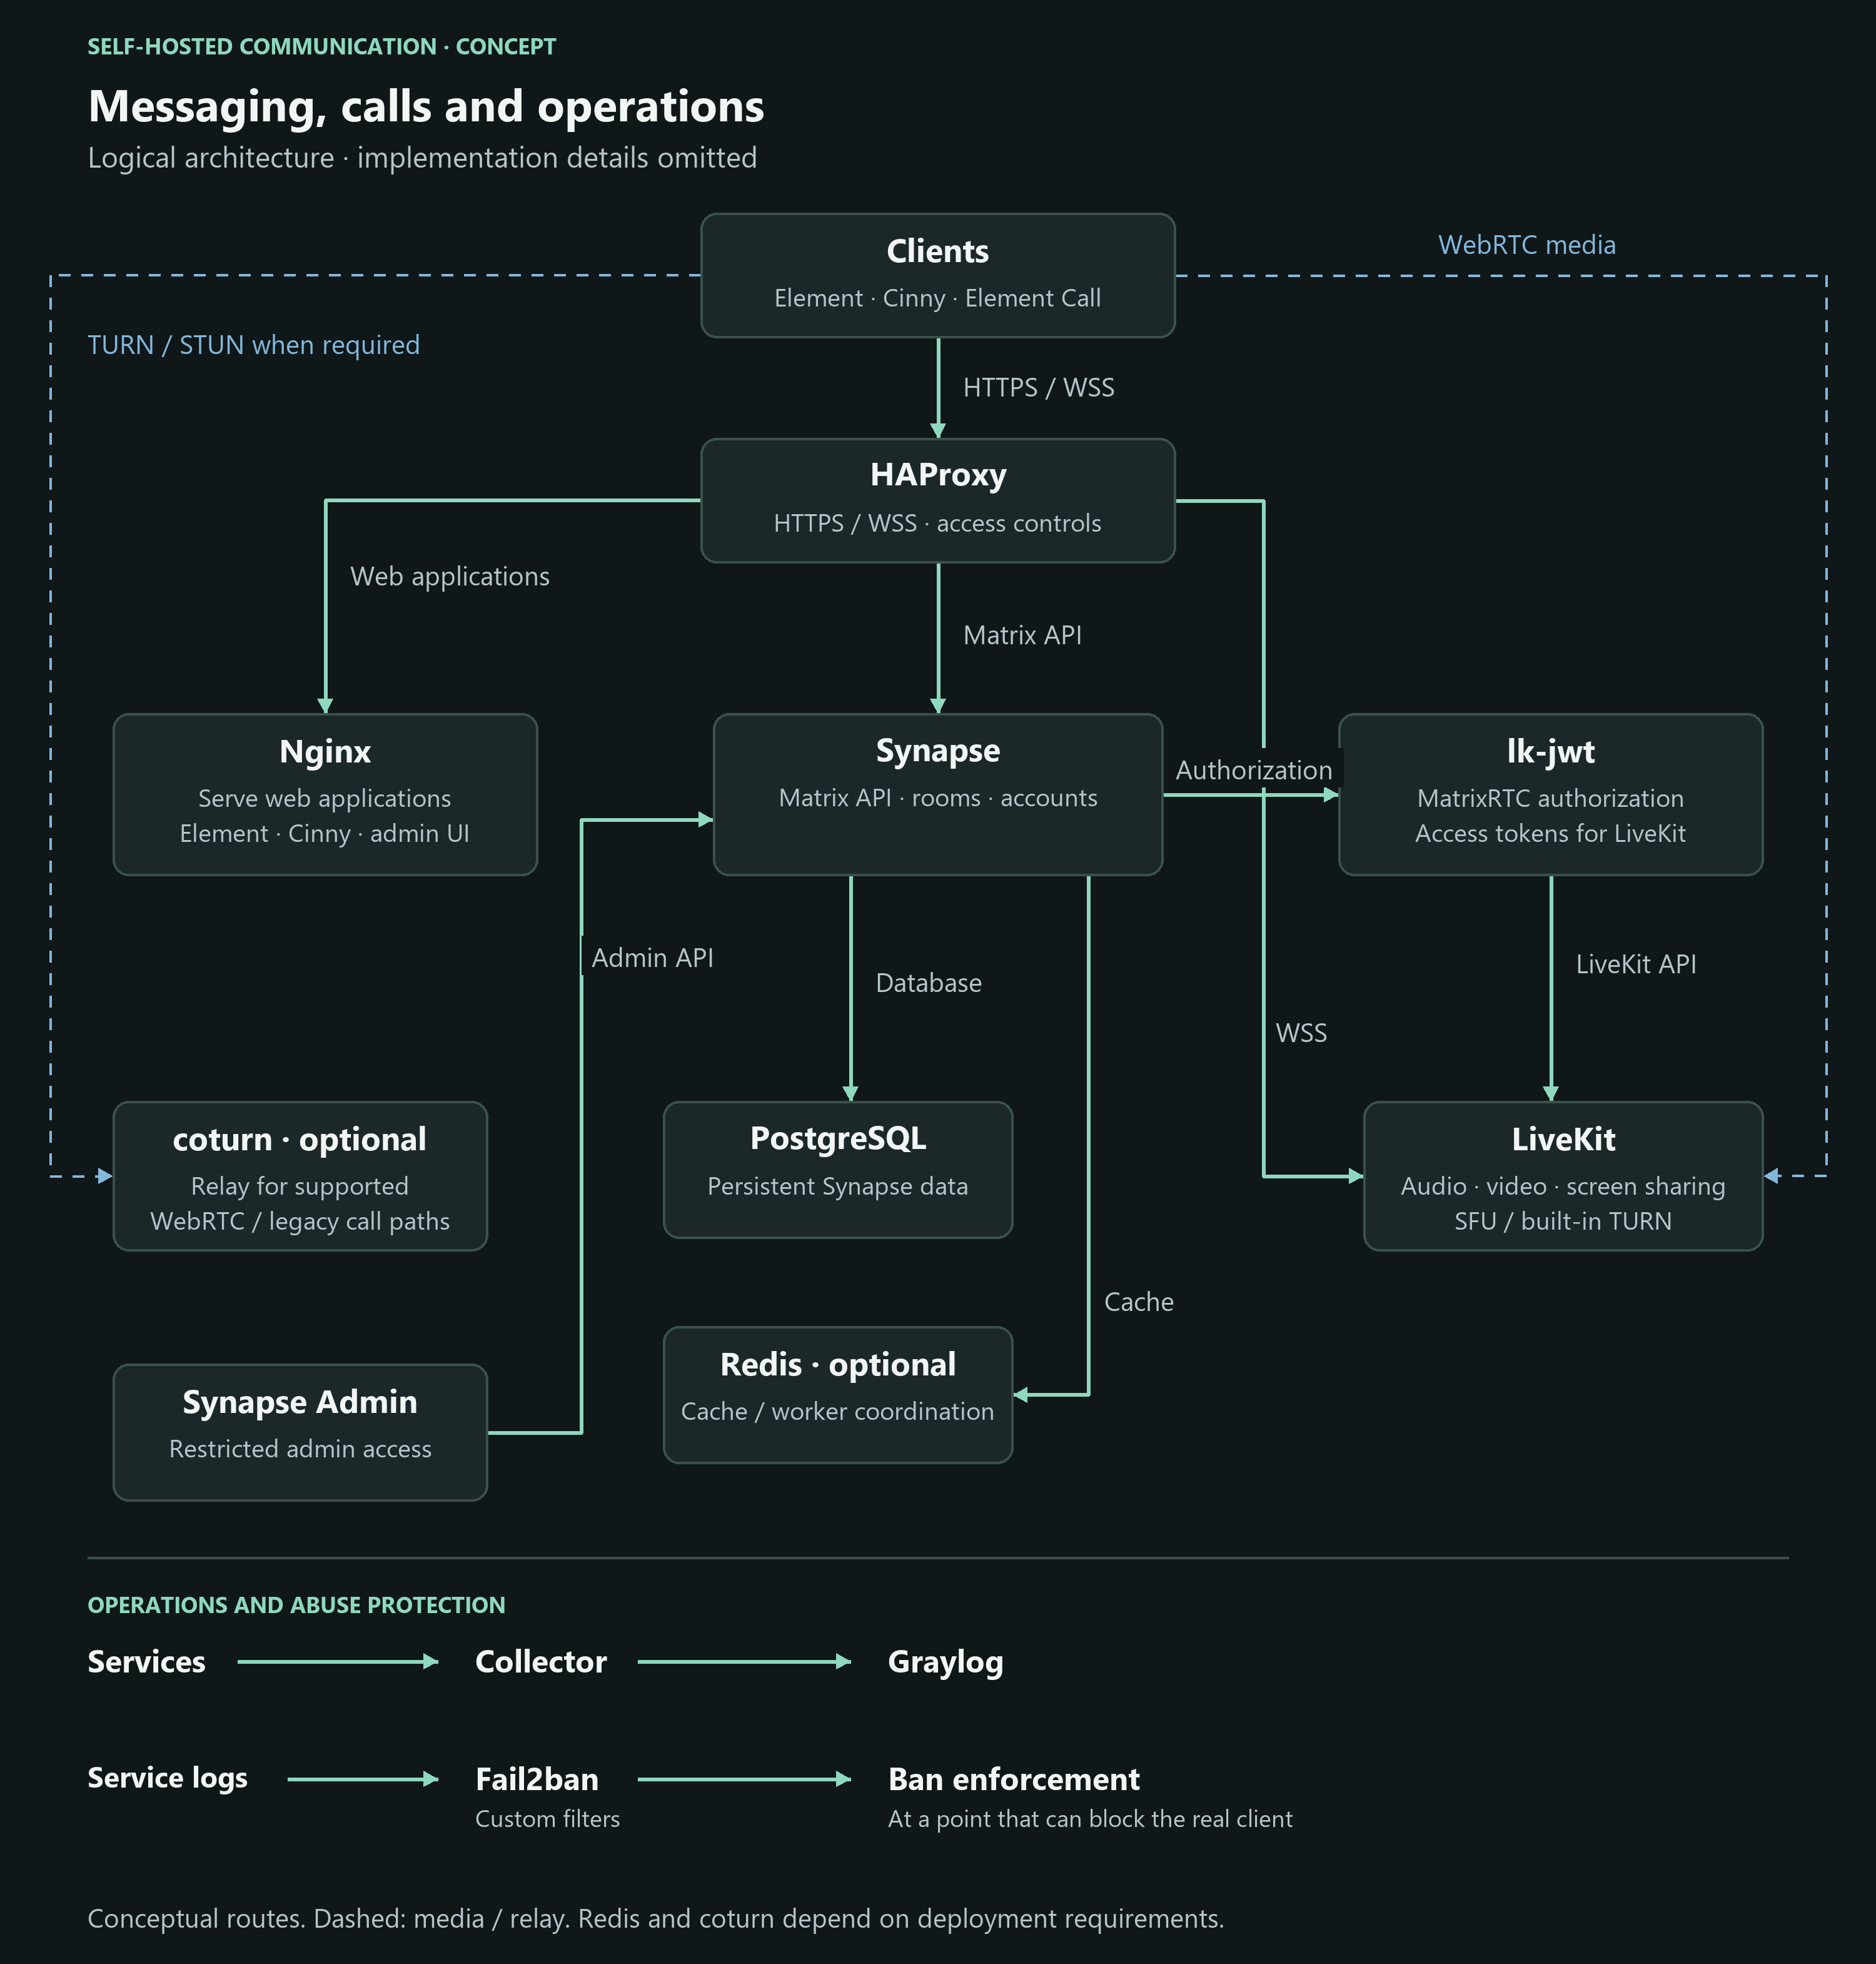
Element et Cinny fournissent les interfaces Matrix. Nginx peut servir les applications web. Synapse gère les comptes, les salons et les messages ; PostgreSQL stocke les données persistantes. HAProxy contrôle le point d’entrée HTTP public et distribue les requêtes aux services prévus.
Redis peut compléter les caches partagés et les échanges entre processus Synapse si nécessaire. Un seul processus Synapse suffit souvent à une petite installation. Chaque composant supplémentaire doit répondre à un besoin concret.
Prévoir séparément les appels et le streaming
MatrixRTC ajoute LiveKit et un service d’autorisation tel que lk-jwt. Celui-ci associe une identité Matrix au droit d’accès au salon LiveKit correspondant et émet les jetons d’accès. Selon la version, il s’intègre via Synapse ou un point d’autorisation distinct.
HTTPS et les WebSockets transportent la signalisation. L’audio et la vidéo utilisent des connexions WebRTC supplémentaires. LiveKit intègre son propre service TURN. coturn peut servir à d’autres parcours WebRTC compatibles ou aux anciens appels ; ce n’est pas une étape obligatoire devant LiveKit.
Chiffrer les contenus privés
Dans les salons Matrix chiffrés de bout en bout, un administrateur serveur ne peut pas déchiffrer les messages sans les clés du salon. Les comptes, les appartenances aux salons et les métadonnées techniques restent distincts. Pour les appels, il faut vérifier le chiffrement de bout en bout des clients et des fonctions médias utilisés.
TLS, chiffrement des disques, vérification des appareils et récupération sécurisée des clés complètent cette conception. Ils protègent des éléments différents et ne se remplacent pas.
Durcissement et protection contre les abus
Au point d’entrée public, prévoir des noms d’hôte connus, des en-têtes d’adresse client contrôlés et des limites de requêtes et de temps adaptées à l’application. Réserver les interfaces et API d’administration aux accès autorisés. Les bases de données et les caches n’ont pas besoin d’accès Internet public. Pour TLS vers les backends, vérifier la chaîne de confiance et l’identité du serveur.
Fail2ban, avec des filtres personnalisés, peut détecter des échecs d’authentification répétés ou des abus précisément définis dans les journaux et déclencher des blocages temporaires. Tester les filtres sur des journaux réels expurgés et sur du trafic légitime. Derrière un proxy, identifier l’adresse réelle du client à partir d’une source fiable et appliquer le blocage là où il est efficace ; sinon, le proxy lui-même risque d’être bloqué.
Administration, journaux et restauration
Synapse Admin facilite l’administration Matrix. Graylog peut regrouper les événements d’exploitation pertinents via un collecteur. On peut ainsi analyser ensemble les problèmes d’accès, de connexion et d’établissement des médias.
Exclure des journaux les jetons, les identifiants secrets et les données personnelles inutiles. Limiter les accès et la conservation. Mises à jour, sauvegardes et restaurations testées font partie de l’exploitation.
Valider l’usage quotidien
Element, Cinny et les fonctions d’appel peuvent ouvrir la voie à une alternative à Discord. Son intérêt dépend des besoins fonctionnels et de l’expérience de la communauté.
Avant l’ouverture, tester des parcours concrets : les messages arrivent-ils ? Les appels fonctionnent-ils entre réseaux différents ? Peut-on récupérer les clés après un changement d’appareil et restaurer les données sauvegardées ? Ces vérifications permettent d’évaluer le concept en pratique.
Pour aller plus loin: Matrix E2EE · Synapse / Redis · LiveKit / TURN · lk-jwt · Cinny · Fail2ban